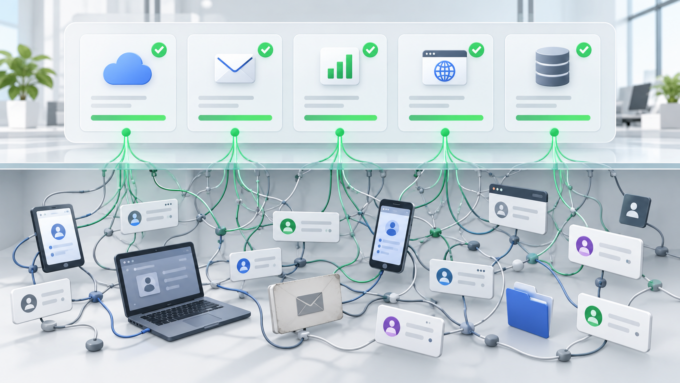
У компанії є хмарні диски (Google Drive, Dropbox чи інші), де зберігаються документи й робочі файли. Є корпоративна пошта, бухгалтерські програми, іноді сайт, резервні копії та ще кілька сервісів, без яких робота вже давно не уявляється. Але є просте питання: хто насправді контролює доступ до всього цього?
Така система складається роками. Хмарний диск створили з особистого аккаунта керівника. Пошту налаштовував адміністратор, або взагалі це особиста пошта на безкоштовному сервісі. Бухгалтерський сервіс оплачував бухгалтер. Сайт колись робив підрядник. Десь головний пароль записаний у таблиці, а десь двофакторна авторизація прив’язана до телефону людини, яка давно вже займається іншими справами або взагалі не працює в компанії.
Окрема історія — безкоштовні сервіси. Вони цілком можуть вирішувати робочі задачі, особливо на старті, і сам факт безкоштовного використання ще не означає проблему. Але для критичних даних варто розуміти обмеження: менше гарантій, підтримки, можливостей відновлення або керування доступами. Платні корпоративні рішення зазвичай дають більше контролю й передбачуваності, хоча це не означає, що все потрібно терміново переводити на платні тарифи.
Поки всі на місці й усе працює, така схема майже не помітна. Але коли потрібно щось змінити: додати нового адміністратора чи користувача, відновити доступ, змінити пароль, перенести сервіс або видалити обліковий запис колишнього співробітника, то раптом з’ясовується, що компанія користується системою, але повністю нею не керує.
Доступ — це не просто знати пароль. Важливо знати, хто може цей пароль змінити, хто отримує коди відновлення, хто має адміністративні права, на яку пошту приходять підтвердження і до якого номера телефону прив’язаний акаунт. Один старий номер або особиста адреса в ролі головного контакту іноді можуть виявитися важливішими за сам пароль.
Окрема проблема — приховані залежності. Корпоративна пошта може бути прив’язана до особистого акаунта, хмарне сховище — до профілю конкретного співробітника, а сайт — до підрядника, який давно не працює з компанією. Зовні все виглядає нормально, але фактично критична частина бізнесу тримається на одному-двох людях і кількох випадково збережених доступах.
Тому цифрові активи компанії мають бути не просто «десь у нас». Має бути зрозуміло, що саме належить бізнесу, хто має адміністративний доступ, де зберігаються резервні контакти й коди відновлення, що можна передати іншій людині і що станеться, якщо один із відповідальних раптом стане недоступним. Якщо на частину цих питань немає швидкої відповіді — це вже хороший привід перевірити всю схему. Ми можемо допомогти розібратися з доступами, акаунтами, поштою, хмарними сервісами та іншими критичними системами й привести все до стану, де компанія реально контролює те, чим користується щодня.
Хочете зрозуміти, що у вашій компанії реально під контролем, а що поки просто працює? Звертайтеся до нас.
 Підпишіться на нашу інформаційну розсилку - отримуйте цікаві та корисні статті про ведення безпечного бізнесу, поради для керівників, пропозиції новітніх систем організації робочих процесів.